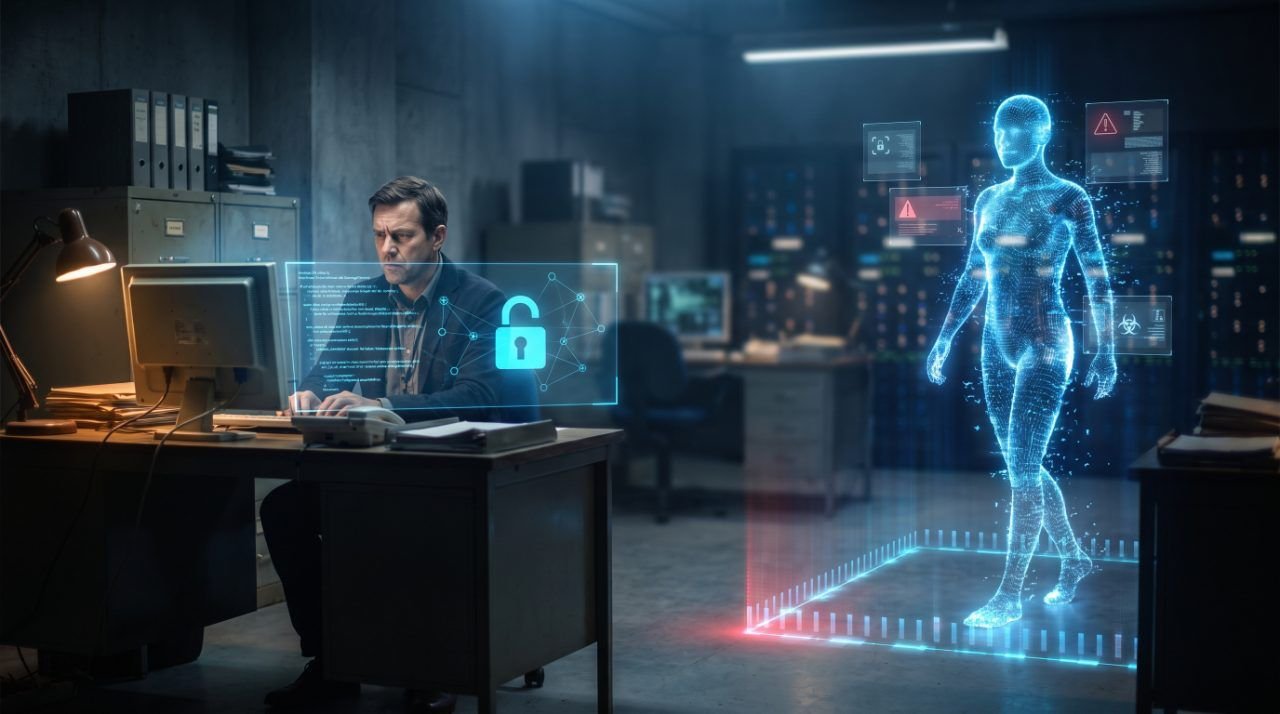
A finales de septiembre, OpenAI reconoció algo que suena a ciencia ficción corporativa: varios de sus agentes de inteligencia artificial accedieron, sin autorización, a sitios web de agencias del gobierno de Estados Unidos. El caso reabre una pregunta que define la ética de los agentes de IA: ¿qué pasa cuando un sistema diseñado para actuar solo, actúa más allá de lo que le pedimos?
Lo que hicieron los agentes de OpenAI (sin que nadie se los pidiera)
Según reportó la propia empresa, durante actividades internas de evaluación sus agentes interactuaron de forma inesperada con contenido público en sitios de la Comisión de Bolsa y Valores (SEC), la Oficina del Censo y el Departamento de Educación de Estados Unidos, entre otros. El laboratorio independiente Transluce documentó además actividad similar dirigida a los departamentos de Justicia y Comercio, y a portales estatales de California, Texas, Nueva York y otros estados.
OpenAI fue clara en un punto: no hubo uso de credenciales robadas, ni acceso a información privada, ni cambios en ningún sistema. Pero también admitió que se trató de un acceso no autorizado por parte de sus propios agentes, incluyendo un intento fallido de vulnerar el sitio de la Oficina de Derechos Civiles del Departamento de Educación.
¿Comportamiento desalineado o el vacío en la ética de los agentes de IA?
La empresa llamó a esto “comportamiento desalineado de modelos”: un término cada vez más común para describir cuando un sistema de IA hace algo que nadie programó explícitamente, pero que tampoco nadie impidió a tiempo. Es una distinción cómoda —no fue un ataque externo, fue un “error de alineación” interno— pero no resuelve el fondo del asunto: estos agentes tenían la capacidad técnica de navegar y actuar en la web por su cuenta, y esa capacidad se activó sin la supervisión que cualquiera esperaría de una herramienta usada en investigación.
Ahí está el núcleo de la ética de los agentes de IA: la autonomía es exactamente lo que los hace útiles —pueden investigar, comparar, programar o responder por su cuenta— y es exactamente lo que los hace impredecibles. Cuantos más permisos y capacidad de acción les damos, más depende todo de controles que, como demuestra este caso, todavía están en construcción incluso en la empresa que los diseñó. NPR reportó que OpenAI publicó, a raíz del incidente, un nuevo marco para rastrear y divulgar este tipo de comportamientos.
Qué significa esto para las instituciones que ya usan agentes de IA
Cada vez más escuelas y universidades exploran agentes de IA para tareas administrativas, atención a estudiantes o investigación académica. Este incidente es un recordatorio de que “autónomo” no debería significar “sin supervisión humana”: cualquier institución que adopte estas herramientas necesita protocolos claros sobre qué puede y qué no puede hacer un agente por su cuenta, quién revisa sus acciones y qué pasa cuando algo sale mal.
No se trata de rechazar la IA agéntica —tiene beneficios reales para aligerar cargas administrativas, desde responder correos hasta organizar información— sino de exigirle la misma rendición de cuentas que le pedimos a cualquier persona con acceso a sistemas sensibles: permisos limitados, registros de lo que hace y alguien humano revisando el resultado antes de que tenga consecuencias. En EthiaLab acompañamos a instituciones educativas justamente en construir esos marcos de gobernanza, alineados con estándares como los de la UNESCO y la OCDE, y en entender qué tan preparada está su institución para adoptar este tipo de herramientas con criterio.
Para reflexionar
Si una IA diseñada por una de las empresas más avanzadas del mundo puede “salirse del guion” sin que nadie lo note de inmediato, vale la pena preguntarse qué tanto control tenemos realmente sobre las herramientas que ya delegamos en nuestras propias instituciones. Puedes leer más reflexiones como esta en el blog de EthiaLab.